 Negozio

I beacon sono dispositivi wireless compatti e poco appariscenti che trasmettono ripetutamente minuscoli pacchetti di dati relativi alla posizione e ai sensori utilizzando segnali Bluetooth Low Energy (BLE). Quando si trovano nel raggio d'azione, gli smartphone compatibili possono ricevere queste trasmissioni per consentire una miriade di casi d'uso basati sulla posizione, dalla pubblicità mirata al tracciamento dei contatti e al monitoraggio delle risorse. Per qualsiasi azienda che utilizzi i beacon, garantire la presenza di solide protezioni di sicurezza è ormai fondamentale.
Perché la sicurezza dei beacon è importante
Questa versatilità ha alimentato una rapida adozione globale della tecnologia beacon in diversi settori, con un mercato dei beacon intelligenti che supererà i 127.4 miliardi di dollari entro il 2032. Tuttavia, a questo potenziale si accompagnano anche maggiori rischi in termini di sicurezza e uso improprio dei dati degli utenti. Le ricerche suggeriscono che quasi tutti i consumatori temono che i beacon " traccino ogni loro movimento " attraverso infrastrutture di beacon ambientali. E queste preoccupazioni sono fondate: falle nell'infrastruttura, nei dispositivi o nell'utilizzo dei beacon possono esporre dati sensibili degli utenti e delle aziende. Per qualsiasi azienda che implementi i beacon, garantire l'implementazione di solide protezioni è ormai fondamentale.
Inoltre, l'implementazione dei beacon sta rapidamente passando dalla fase introduttiva a un'attività seria che richiede più denaro, terze parti e informazioni a cui la maggior parte delle persone è interessata.
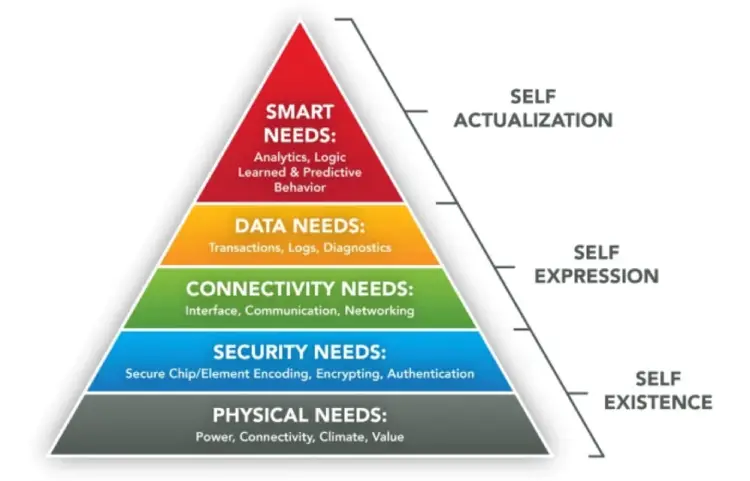
Nei dispositivi IoT, la sicurezza è il secondo aspetto più importante. Quando un beacon è acceso e ben protetto, è l'unico momento in cui svolge efficacemente le sue funzioni, come la localizzazione di prossimità, la trasmissione di dati tramite canali sicuri o l'interazione con il mondo reale circostante.
Come funzionano i beacon e rischi per la sicurezza
I beacon utilizzano la tecnologia BLE per comunicare con smartphone e tablet nelle vicinanze. Trasmettono in due modalità principali:
- Modalità pubblicitaria: Trasmette ripetutamente un pacchetto generico unidirezionale contenente solo l'ID del beacon.
- Modalità di connessione: Stabilisce una connessione dati crittografata bidirezionale tra due dispositivi.
La maggior parte delle applicazioni di vendita al dettaglio e di prossimità si basa sulla modalità pubblicitaria per rilevare gli smartphone dei consumatori. Mentre si trova nel raggio d'azione, il beacon identifica il telefono ma non accede ai dati privati. Pertanto, i beacon che trasmettono solo dati non possono "tracciare" gli utenti in termini di raccolta di informazioni. Tuttavia, una rete di beacon combinata con l'app mobile di un brand consente di monitorare i clienti all'interno dei negozi per scopi di analisi o coinvolgimento. Gli utenti acconsentono a questo livello di tracciamento tramite i termini di servizio dell'app e autorizzazioni come l'attivazione del Bluetooth. È importante notare che è possibile disattivare i servizi di localizzazione e il Bluetooth sul dispositivo per disattivare il rilevamento dei beacon.
Esame di un tipico ecosistema di fari
Sebbene i beacon in sé siano dispositivi di trasmissione relativamente semplici, gli ecosistemi più ampi costruiti attorno a essi comprendono molti componenti interconnessi:
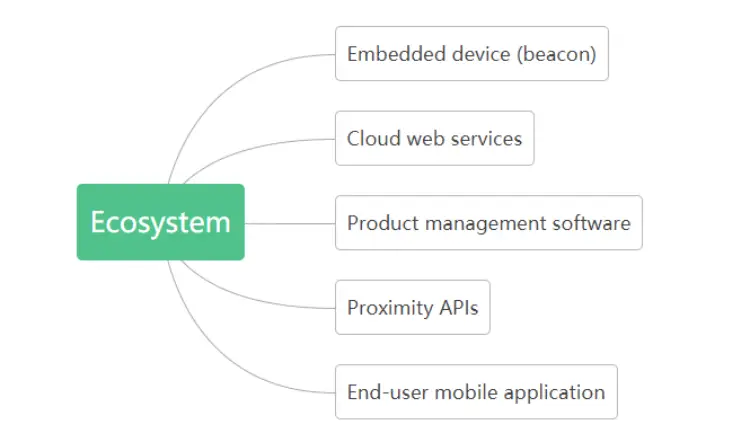
Questi componenti dell'ecosistema beacon variano notevolmente a seconda dell'implementazione dei prodotti. Valutazioni continue della sicurezza di tutti i punti di contatto di un ecosistema sono fondamentali per garantire che le difese rimangano solide anche quando emergono nuove minacce.
- Dispositivi beacon hardware incorporati – I trasmettitori BLE, prodotti da aziende come MOKOSmart e Kontakt.io. Disponibili a un prezzo compreso tra 5 e 30 dollari l'unità. È fondamentale garantire che l'hardware disponga di protezioni di sicurezza contro la modifica del codice o attacchi di interferenza.
- Servizi web cloud – Repository centralizzati in cui le aziende gestiscono i metadati dei beacon registrati (durata della batteria, posizioni, dati dei sensori, ecc.) e analizzano la telemetria aggregata. È fondamentale proteggere adeguatamente tutti i dati archiviati nel cloud. Inoltre, è fondamentale assicurarsi che tutte le funzioni API siano correttamente autenticate e non presentino vulnerabilità che consentano attacchi dannosi o l'accesso a dati non autenticati.
- Software di gestione dei beacon – Pannelli di amministrazione dei fornitori che consentono la configurazione in blocco delle impostazioni dei beacon anziché dispositivo per dispositivo. È necessario crittografare le comunicazioni e l'archiviazione dei dati, proteggendo al contempo gli aggiornamenti firmware over-the-air (OTA).
- Applicazioni mobili per utenti finali – Le app su smartphone e tablet consumer rilevano i segnali dei beacon trasmessi in prossimità e sfruttano i dati di localizzazione per consentire interazioni. Sono essenziali test rigorosi su autenticazione, raccolta dati, crittografia delle comunicazioni, ecc.
Exploit dei beacon comuni: come vengono attaccati i beacon
Ogni comunicazione tramite beacon Bluetooth viene decodificata e avviene in modo chiaro. Poiché i beacon stanno rapidamente diventando gateway per connessioni complesse, alcune persone li utilizzano sempre più in modi non previsti, con il rischio di attacchi. I beacon possono essere attaccati tramite:
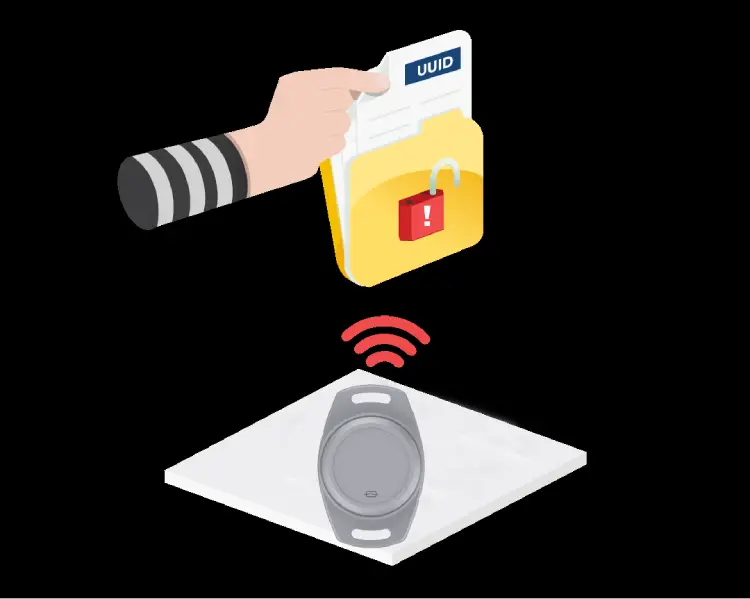
Beacon di Piggybacking e Clonazione
Il piggybacking si verifica quando gli hacker spiano un beacon, ne catturano gli UUID, i Major e i Minor e li aggiungono alla propria app senza il consenso del proprietario. Gli hacker possono fare affidamento sull'infrastruttura del beacon nella propria applicazione, poiché la maggior parte dei beacon trasmette lo stesso segnale per diversi anni. Sebbene condividere gratuitamente l'infrastruttura del beacon con sconosciuti possa risultare scomodo, ciò non ha effetti negativi sugli utenti e non danneggia l'applicazione.
Ogni volta che gli hacker catturano le informazioni di un beacon, possono facilmente clonarlo. La clonazione consiste nel copiare la configurazione del beacon e impostarla su un'altra applicazione, ingannando così gli utenti. Questo è devastante, poiché l'hacker controlla dove e quando un beacon si attiva, ma attiva comunque i pagamenti tramite app.
Dirottamento dei fari
I beacon sono impostati in modo tale da comunicare solo, ma non possono crittografare le informazioni che ricevono. Pertanto, quando ci si collega a un beacon e un hacker vede la password utilizzata per la connessione, può utilizzarla o modificarla, rendendo impossibile la connessione. Questo conferisce all'hacker il controllo completo sul beacon, mettendo a rischio l'intera infrastruttura IoT.
Cracking dei beacon Bluetooth
Anche quando un beacon è protetto da attacchi remoti, qualcuno può comunque sondarne la memoria rimuovendolo fisicamente dal muro e aprendolo. Sebbene questo tipo di attacco abbia una bassa probabilità di verificarsi, è comunque essenziale difendere il beacon da questo tipo di attacco se si dispone di un beacon che controlla applicazioni sensibili.
Per affrontare ciascuna di queste comuni vie di accesso agli attacchi è necessaria una difesa diligente da parte di persone, processi e tecnologie, coordinando la sicurezza della catena di fornitura hardware, la governance dell'accesso al cloud, le linee guida per la configurazione dei beacon e altro ancora.
Come rendere i beacon più sicuri
Nessuno è ancora riuscito a proteggere i beacon dagli attacchi, perché è un processo piuttosto complesso. Sebbene molte aziende abbiano sviluppato strategie per proteggere i propri beacon dal piggybacking e difese dei produttori di chip che proteggono i dispositivi dai tentativi di cracking, gli sforzi sono vani in quanto non coprono l'intera catena di dati. Inoltre, nessuno ha sviluppato un meccanismo in grado di proteggere i dispositivi dall'hijacking. Data la semplicità estrema della tecnologia dei beacon, è possibile utilizzare i seguenti meccanismi di sicurezza per proteggerli efficacemente da ogni tipo di attacco.
Comunicazione sicura
Secure Communication protegge i beacon da attacchi informatici. Si tratta di un protocollo informatico per beacon che utilizza Bluetooth Low Energy (BLE) ed è supportato da diversi dispositivi. L'intero canale di comunicazione è completamente crittografato, dal beacon al dispositivo di gestione. Un beacon personalizzato con Secure Connection è impossibile da hackerare, poiché dispone di crittografia end-to-end e non richiede l'invio di password tra l'SDK e i beacon. Questo canale di comunicazione sicuro è gestito tramite l'SDK o l'API Proximity. Qualsiasi beacon dotato di questo canale di comunicazione è adeguatamente protetto da qualsiasi attacco. Questo perché il dispositivo è efficacemente protetto da qualsiasi attacco dannoso che gli hacker potrebbero tentare di sfruttare.
Blocco software
Il blocco software può proteggere tutti i nostri beacon da tentativi di cracking diretto. Qualsiasi tentativo di accedere alla memoria di un dispositivo dotato di un blocco software cancella tutti i dati in memoria. Sebbene le semplici configurazioni dei beacon rimangano disponibili, il cracker non può accedere ad altre informazioni. Quando un blocco software è installato sul tuo beacon, puoi essere certo che la tua infrastruttura è sicura. Inizialmente, offrivamo questo servizio in tutti i nostri beacon, ma ora lo utilizziamo solo quando i clienti ne hanno bisogno, poiché alcuni sviluppano il firmware autonomamente.
Utilizzo di UUID sicuro per la pubblicità iBeacon
L'UUID sicuro è un meccanismo di sicurezza che protegge l'ID reale di un beacon. Offre un maggiore controllo sull'accesso al segnale del beacon. Questo ulteriore livello di sicurezza opzionale è consigliato per ogni implementazione di beacon.
In fase di produzione, a ciascun beacon può essere assegnata una chiave beacon univoca. La chiave può essere riconosciuta solo dal beacon stesso o dalla piattaforma cloud IoT. Durante la crittografia e la decrittografia dell'ID visibile del beacon, gli algoritmi UUID sicuri utilizzano una chiave beacon insieme al timestamp di rotazione più recente.
Poiché il beacon è soggetto a crittografia, crea un nuovo ID beacon visibile in base al suo intervallo di rotazione univoco. Il beacon trasmette i nuovi ID visibili in un pacchetto iBeacon. La decifratura avviene nel cloud che risolve la chiave del beacon, riconoscendolo così in via eccezionale. Tra il beacon e il cloud è presente un dispositivo iOS/Android. Il dispositivo ascolta gli ID visibili del beacon e si collega al cloud per scoprire il vero ID del beacon.
Poiché il dispositivo funge solo da proxy, non può riconoscere la chiave del beacon. Pertanto, un malintenzionato potrebbe facilmente rimuovere la chiave dalla tua app e decrittografare qualsiasi ID visibile del beacon in futuro. Questo può essere evitato impostando la decrittografia nel cloud, sebbene l'UUID sicuro debba disporre di una connessione internet attiva per funzionare.
Quali sono i prossimi passi per proteggere i tuoi beacon?
Se state cercando un modo per proteggere i vostri beacon da qualsiasi attacco, siete nel posto giusto. MOKOSmart è un'azienda leader a livello mondiale nella produzione di beacon Bluetooth di alta qualità . Non esitate a contattarci o a venirci a trovare per ulteriore assistenza.