 Магазин

Маяки — это незаметные компактные беспроводные устройства, которые многократно передают небольшие пакеты данных о местоположении и датчиках, используя сигналы Bluetooth с низким энергопотреблением (BLE). Совместимые смартфоны, находясь в зоне действия, могут принимать эти сигналы, обеспечивая множество вариантов использования данных о местоположении — от таргетированной рекламы до отслеживания контактов и активов. Для любого бизнеса, использующего маяки, обеспечение надёжной защиты с помощью маяков стало важнейшей задачей.
Почему важна безопасность маяков
Эта универсальность способствовала быстрому глобальному внедрению технологии маяков в различных отраслях, и к 2032 году объем рынка интеллектуальных маяков превысит 127.4 миллиарда долларов . Однако, наряду с этим потенциалом, существует и повышенный риск, связанный с безопасностью и неправомерным использованием пользовательских данных. Исследования показывают, что практически все потребители обеспокоены тем, что маяки « отслеживают каждое их движение » с помощью окружающей инфраструктуры маяков. И эти опасения обоснованы — недостатки в инфраструктуре маяков, устройствах или использовании могут привести к утечке конфиденциальных пользовательских и корпоративных данных. Для любого бизнеса, внедряющего маяки, обеспечение надежной защиты стало крайне важным.
Кроме того, внедрение маяков быстро переходит от фазы внедрения к серьезному бизнесу, включающему больше денег, третьих лиц и информацию, которая интересна большинству людей.
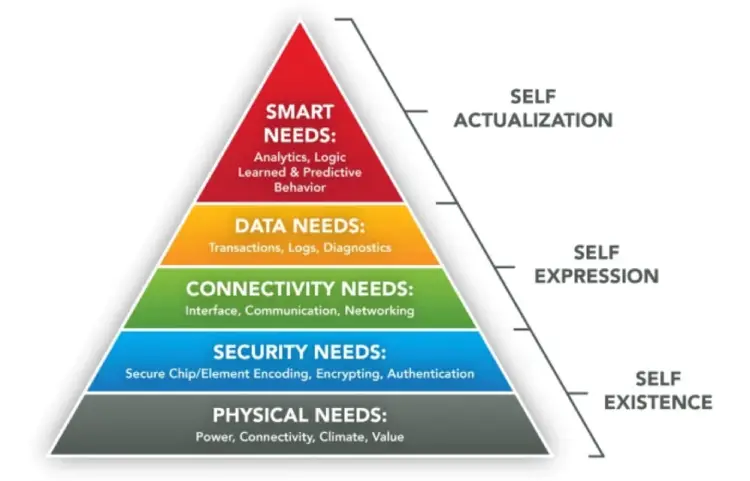
Безопасность — второй по важности фактор в устройствах Интернета вещей. Только когда маяк включён и надёжно защищён, он может эффективно выполнять свои функции, например, определять местоположение, передавать данные по защищённым каналам или взаимодействовать с реальным миром вокруг маяка.
Как работают маяки и риски безопасности
Маяки используют технологию BLE для связи с находящимися поблизости смартфонами и планшетами. Они передают данные в двух основных режимах:
- Рекламный режим: Многократно передает односторонний общий пакет, содержащий только идентификатор маяка.
- Режим подключения: Устанавливает двустороннее зашифрованное соединение для передачи данных между двумя устройствами.
Большинство приложений для розничной торговли и бесконтактных датчиков используют режим рекламы для обнаружения смартфонов потребителей. Находясь в зоне действия, маяк идентифицирует телефон, но не получает доступ к личным данным. Таким образом, маяки, работающие исключительно в режиме вещания, не могут «отслеживать» пользователей с точки зрения сбора информации. Однако сеть маяков в сочетании с мобильным приложением бренда позволяет отслеживать покупателей в магазинах для аналитики или целей взаимодействия. Пользователи соглашаются на такой уровень отслеживания, используя условия использования приложения и разрешения, например, включение Bluetooth. Стоит отметить, что вы можете отключить службы определения местоположения и Bluetooth на своем устройстве, чтобы отказаться от обнаружения маяками.
Изучение типичной экосистемы маяков
Хотя сами маяки являются относительно простыми вещательными устройствами, более широкие экосистемы, созданные вокруг них, включают в себя множество взаимосвязанных компонентов:
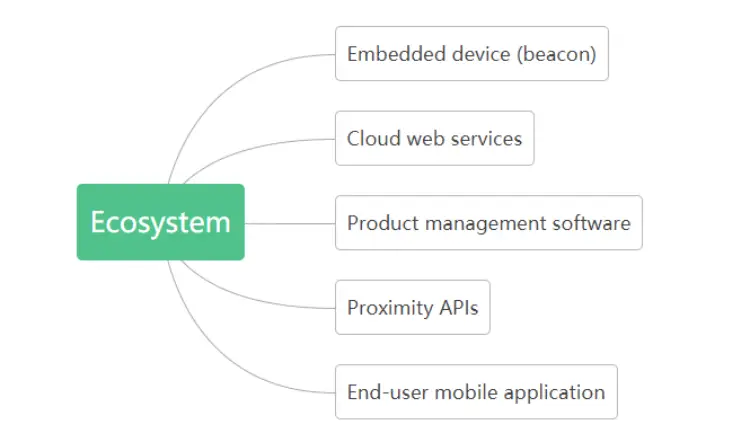
Эти компоненты экосистемы маяков широко варьируются в зависимости от развертывания продуктов. Постоянная оценка безопасности всех точек взаимодействия в экосистеме имеет ключевое значение для обеспечения надёжности защиты даже при возникновении новых угроз.
- Встроенные аппаратные маяковые устройства – Передатчики BLE, производимые такими компаниями, как MOKOSmart и Kontakt.io. Доступны по цене от 5 до 30 долларов за единицу. Крайне важно обеспечить аппаратную защиту от модификации кода или атак с целью вмешательства.
- Облачные веб-сервисы – Централизованные репозитории, в которых компании управляют метаданными зарегистрированных маяков (ресурсом батареи, местоположением, данными датчиков и т. д.) и анализируют агрегированную телеметрию. Важно обеспечить надлежащую защиту всех данных, хранящихся в облаке. Также необходимо обеспечить надлежащую аутентификацию всех функций API и отсутствие уязвимостей, позволяющих проводить вредоносные атаки или получать доступ к неаутентифицированным данным.
- Программное обеспечение для управления маяками – Панели администратора от поставщиков, позволяющие настраивать параметры маяков в больших объемах, а не по каждому устройству. Необходимо шифровать передаваемые и хранимые данные, а также обеспечивать безопасность беспроводных (OTA) обновлений прошивки.
- Мобильные приложения для конечных пользователей – Приложения на смартфонах и планшетах для потребителей, обнаруживающие передаваемые сигналы маяков поблизости и использующие данные о местоположении для обеспечения взаимодействия. Необходимы тщательные испытания в области аутентификации, сбора данных, шифрования данных и т. д.
Распространенные способы использования маяков – как атакуют маяки
Каждый обмен данными в Bluetooth-маяке декодируется и происходит чётко. Поскольку маяки быстро становятся шлюзами для сложных соединений, некоторые люди всё чаще используют их не по назначению, что приводит к атакам. Маяки могут быть атакованы следующими способами:
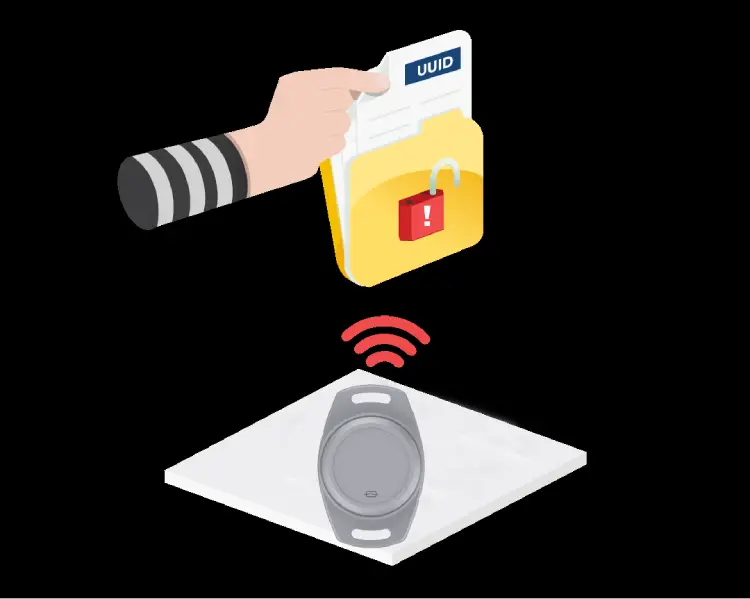
Совмещение и клонирование маяков
Использование чужих ресурсов (piggybacking) происходит, когда хакеры получают доступ к маяку, перехватывают его UUID, основные и второстепенные идентификаторы (Major и Minor) и добавляют их в своё приложение без согласия владельца. Хакеры могут полагаться на инфраструктуру маяка в своих приложениях, поскольку большинство маяков передают один и тот же сигнал в течение нескольких лет. Хотя бесплатное использование инфраструктуры маяка с незнакомцами становится неудобным, это не оказывает негативного влияния на пользователей и не наносит вреда приложению.
Перехватив информацию с маяка, хакеры могут легко клонировать его. Клонирование подразумевает копирование конфигурации маяка и установку её в другом приложении, тем самым вводя пользователей в заблуждение. Это приводит к катастрофическим последствиям, поскольку хакер контролирует, где и когда активируется маяк, но при этом он всё равно инициирует платежи в приложении.
Перехват маяков
Маяки настроены таким образом, что они только передают информацию, но не могут её шифровать. Поэтому, если при подключении к маяку хакер увидит пароль, который вы использовали для подключения, он может использовать его или изменить так, что подключение станет невозможным. Это даёт хакеру полный контроль над вашим маяком, подвергая риску всю вашу инфраструктуру Интернета вещей.
Взлом Bluetooth-маяков
Даже если маяк защищён от удалённых атак, злоумышленник всё равно может получить доступ к его памяти, физически вытащив его из стены и открыв её. Хотя вероятность подобных атак низкая, всё равно важно защитить маяк от них, если он управляет конфиденциальными приложениями.
Для устранения каждого из этих распространенных путей атаки требуется тщательная защита людей, процессов и технологий — координация безопасности цепочки поставок оборудования, управление доступом в облако, рекомендации по настройке маяков и многое другое.
Как сделать маяки более безопасными
Никому не удалось защитить маяки от атак, поскольку это довольно сложно. Хотя многие компании разработали стратегии защиты своих маяков от подмены, а производители чипов – средства защиты устройств от взлома, все эти усилия бесполезны, поскольку они не охватывают всю цепочку передачи данных. Более того, никто не разработал механизм, способный защитить устройства от взлома. Поскольку технология маяков невероятно проста, вы можете использовать следующие механизмы безопасности маяков для эффективной защиты своего маяка от всех видов атак.
Безопасная связь
Безопасное соединение защищает маяки от перехвата. Это киберпротокол маяков, использующий Bluetooth Low Energy (BLE) и поддерживаемый различными устройствами. Весь канал связи от маяка до управляющего устройства полностью зашифрован. Маяк, настроенный с помощью безопасного соединения, невозможно перехватить, поскольку он использует сквозное шифрование и не требует передачи пароля между SDK и маяками. Этот безопасный канал связи управляется через SDK или Proximity API. Любой маяк с этим каналом связи надежно защищен от любых атак. Это обусловлено тем, что устройство эффективно защищено от любых вредоносных атак, которые могут попытаться использовать хакеры.
Блокировка программного обеспечения
Программная блокировка защищает все наши маяки от прямого взлома. Любая попытка доступа к памяти устройства с установленной программной блокировкой стирает все данные в памяти. Хотя простые настройки маяков остаются доступными, взломщик не может получить доступ к какой-либо другой информации. Установка программной блокировки на ваш маяк гарантирует безопасность вашей инфраструктуры. Изначально эта функция была доступна во всех наших маяках, но теперь мы используем её только по мере необходимости, поскольку некоторые разрабатывают прошивки самостоятельно.
Использование защищенного UUID для рекламы iBeacon
Защищённый UUID — это механизм безопасности, который защищает реальный идентификатор маяка. Он обеспечивает улучшенный контроль доступа к сигналу маяка. Этот дополнительный уровень безопасности рекомендуется использовать при каждом развёртывании маяка.
В процессе производства каждому маяку может быть назначен уникальный ключ. Этот ключ может быть распознан только маяком или облачной платформой Интернета вещей. При шифровании и дешифровании видимого идентификатора маяка безопасные алгоритмы UUID используют ключ маяка вместе с его последней меткой времени ротации.
Поскольку маяк отвечает за шифрование, он создаёт новый видимый идентификатор маяка в соответствии со своим уникальным интервалом ротации. Маяк передаёт новые видимые идентификаторы в пакете iBeacon. Расшифровка происходит в облаке, где определяется ключ маяка, что позволяет безошибочно распознать маяк. Между маяком и облаком находится устройство iOS/Android. Устройство прослушивает видимые идентификаторы маяка и подключается к облаку, чтобы определить его настоящий идентификатор.
Поскольку устройство действует только как прокси-сервер, оно не может распознать ключ маяка. Следовательно, злоумышленник может легко удалить ключ из вашего приложения и расшифровать любой видимый идентификатор маяка в будущем. Этого можно избежать, настроив расшифровку в облаке, хотя для работы защищенного UUID необходимо активное подключение к Интернету.
Что дальше по защите ваших маяков?
Если вы ищете способ защитить свои маячки от любых атак, то вы обратились по адресу. MOKOSmart — мировой лидер в производстве высококачественных Bluetooth-маячков . Мы всегда рады видеть вас в нашем офисе или связаться с вами для получения дополнительной помощи.